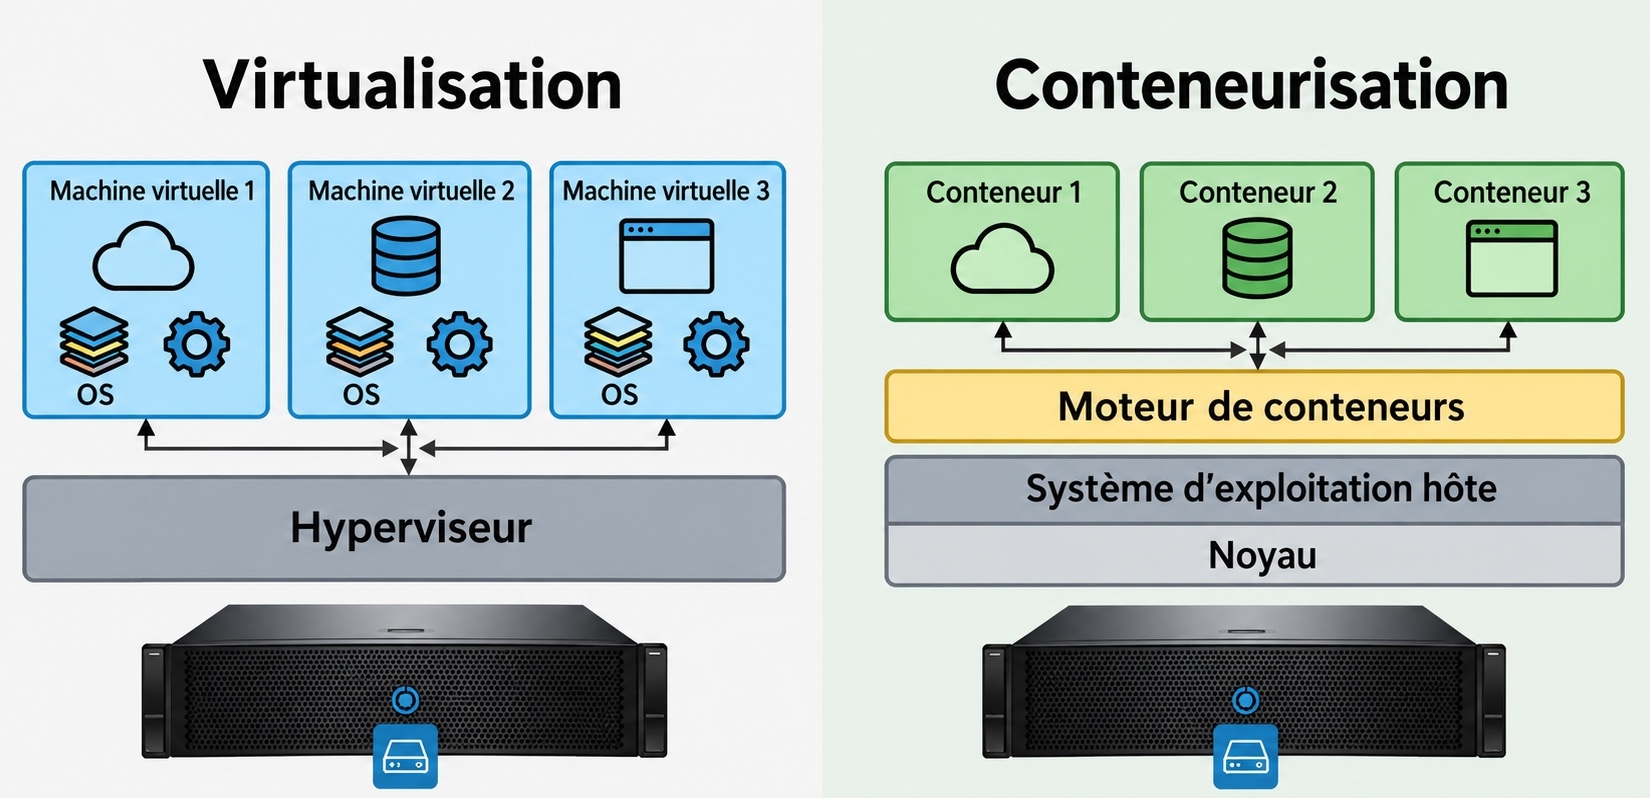
La virtualisation matérielle : L'émulation complète
La virtualisation traditionnelle repose sur l'utilisation d'un hyperviseur, une couche logicielle qui simule un matériel physique complet pour chaque machine virtuelle (VM). Chaque VM possède son propre noyau, ses propres pilotes et son propre système d'exploitation invité. Cette approche offre une isolation totale : si le noyau d'une VM plante, les autres restent intactes. Cependant, cette sécurité a un coût : la duplication des ressources. Chaque VM consomme une part importante de mémoire vive et de cycles CPU pour faire tourner son propre noyau, ce qui limite la densité de services que l'on peut déployer sur une seule machine physique.
La conteneurisation : L'isolation par le noyau
La conteneurisation, dont les Jails FreeBSD sont les pionniers historiques, adopte une approche différente. Au lieu de virtualiser le matériel, elle virtualise l'environnement d'exécution au niveau du système d'exploitation. Tous les conteneurs partagent le même noyau que l'hôte, mais sont isolés les uns des autres grâce à des mécanismes de cloisonnement (namespaces) et de restriction de ressources (cgroups ou équivalents). Cette architecture est extrêmement légère : il n'y a pas de noyau invité à charger, ce qui permet de lancer des dizaines, voire des centaines de services en quelques secondes avec une empreinte mémoire minimale.
Le choix de la sécurité et de la performance
Le choix entre ces deux technologies dépend du besoin de sécurité et de la nature de l'infrastructure. La virtualisation matérielle reste le standard pour isoler des systèmes d'exploitation radicalement différents (par exemple, faire tourner Windows sur un hôte FreeBSD) ou pour garantir une étanchéité maximale entre des environnements non fiables. La conteneurisation, en revanche, est idéale pour le déploiement d'applications modernes, le micro-service et l'optimisation des ressources. Dans le cadre d'un projet comme EdenOS, l'utilisation des Jails FreeBSD permet de bénéficier de la légèreté des conteneurs tout en profitant d'une robustesse et d'une sécurité éprouvées, souvent supérieures aux solutions de conteneurisation plus récentes et plus complexes.
L'évolution vers l'Infrastructure as Code
La montée en puissance de la conteneurisation a transformé la manière dont nous gérons les infrastructures. Puisque les conteneurs sont légers et rapides à déployer, ils sont devenus le support privilégié de l'Infrastructure as Code (IaC). Avec des outils comme Ansible, il est possible de définir l'état souhaité de chaque conteneur dans des fichiers de configuration, permettant une reproductibilité totale de l'environnement. Cette approche réduit l'erreur humaine et facilite la maintenance, car il devient possible de détruire et de recréer un service en quelques instants sans aucune configuration manuelle fastidieuse.
L'essentiel
La distinction entre virtualisation et conteneurisation n'est pas une simple question de préférence technique, mais une décision architecturale qui définit la résilience et l'efficacité d'un système. Alors que la virtualisation offre une forteresse isolée, la conteneurisation propose un écosystème agile et optimisé. Pour un technicien système, maîtriser ces deux approches est essentiel pour concevoir des infrastructures capables de répondre aux besoins de performance tout en garantissant une sécurité rigoureuse. Le choix de la technologie doit toujours être dicté par le besoin spécifique de l'application et la volonté de maintenir un système sain, stable et maintenable sur le long terme.